







역할 및 권한
관리자는 역할을 사용하여 멤버에게 기업 내에서 수행 가능한 작업 범위를 제어할 수 있습니다. 멤버가 역할을 부여받으면 해당 기능을 사용할 수 있으며, 장치 권한을 부여받으면 AskLink Business 주제어 클라이언트에서 해당 장치를 조회하고 연결할 수 있습니다.
개요
역할이란?
역할은 권한의 조합으로, 멤버가 사용할 수 있는 기능과 수행할 수 있는 작업을 정의합니다.
관리자는 운영 관리자, 일반 제어 멤버, 점검 멤버 등 직무 책임에 따라 서로 다른 역할을 생성하고 멤버에게 할당할 수 있습니다.
권한이란?
권한은 특정 기능 또는 작업에 대한 제어 규칙입니다. 예를 들어 멤버가 멤버를 조회할 수 있는지, 장치를 관리할 수 있는지, 설정을 수정할 수 있는지, 로그를 조회할 수 있는지 등을 결정합니다.
멤버가 보유한 권한은 해당 멤버에게 할당된 역할에 의해 결정됩니다.
멤버, 역할, 권한의 관계는 무엇인가요?
- 한 멤버는 여러 역할을 가질 수 있습니다.
- 각 역할에는 서로 다른 권한을 구성할 수 있습니다.
- 멤버가 여러 역할을 통해 최종적으로 획득하는 권한은 해당 역할 권한의 합집합입니다.
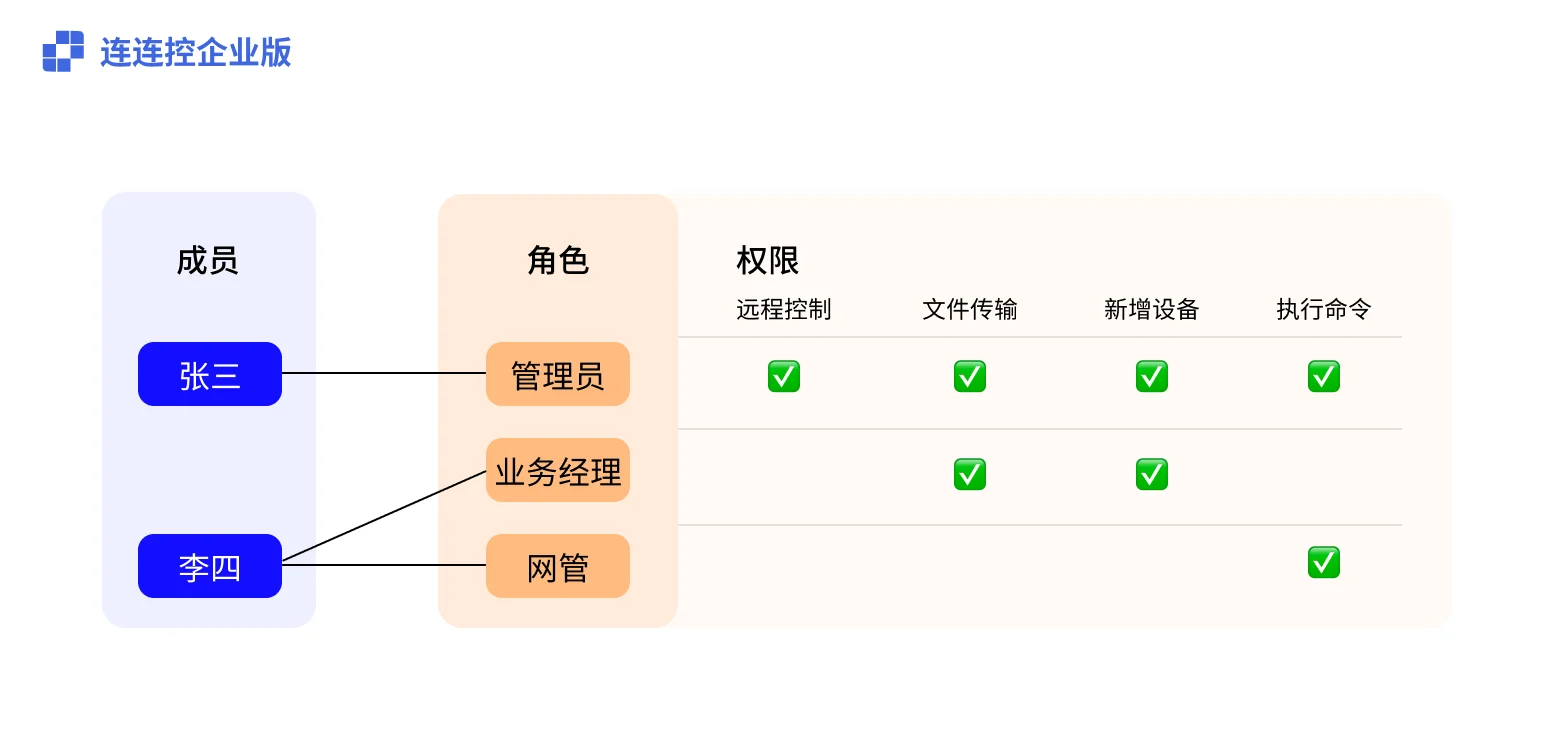
위 예시에서 Li Si는 동시에 여러 역할을 가지고 있으므로, 최종 권한은 파일 전송, 장치 추가, 명령 실행입니다.
역할 생성
- 왼쪽 내비게이션 바에서 역할 및 권한을 선택합니다.
- 역할 목록 상단의 + 버튼을 클릭합니다.
- 역할 이름을 입력합니다.
- 확인을 클릭합니다.
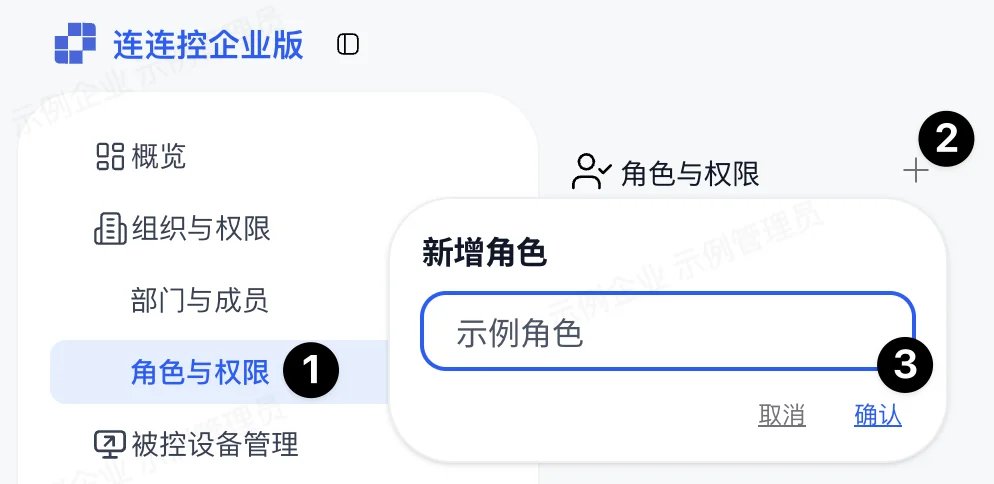
새로 만든 역할이 역할 목록에 표시됩니다.
역할 권한 설정
- 역할 목록에서 설정할 역할을 선택합니다.
- 콘텐츠 영역에서 해당 역할에 필요한 권한을 선택합니다.
- 콘텐츠 영역 오른쪽 상단의 저장을 클릭합니다.
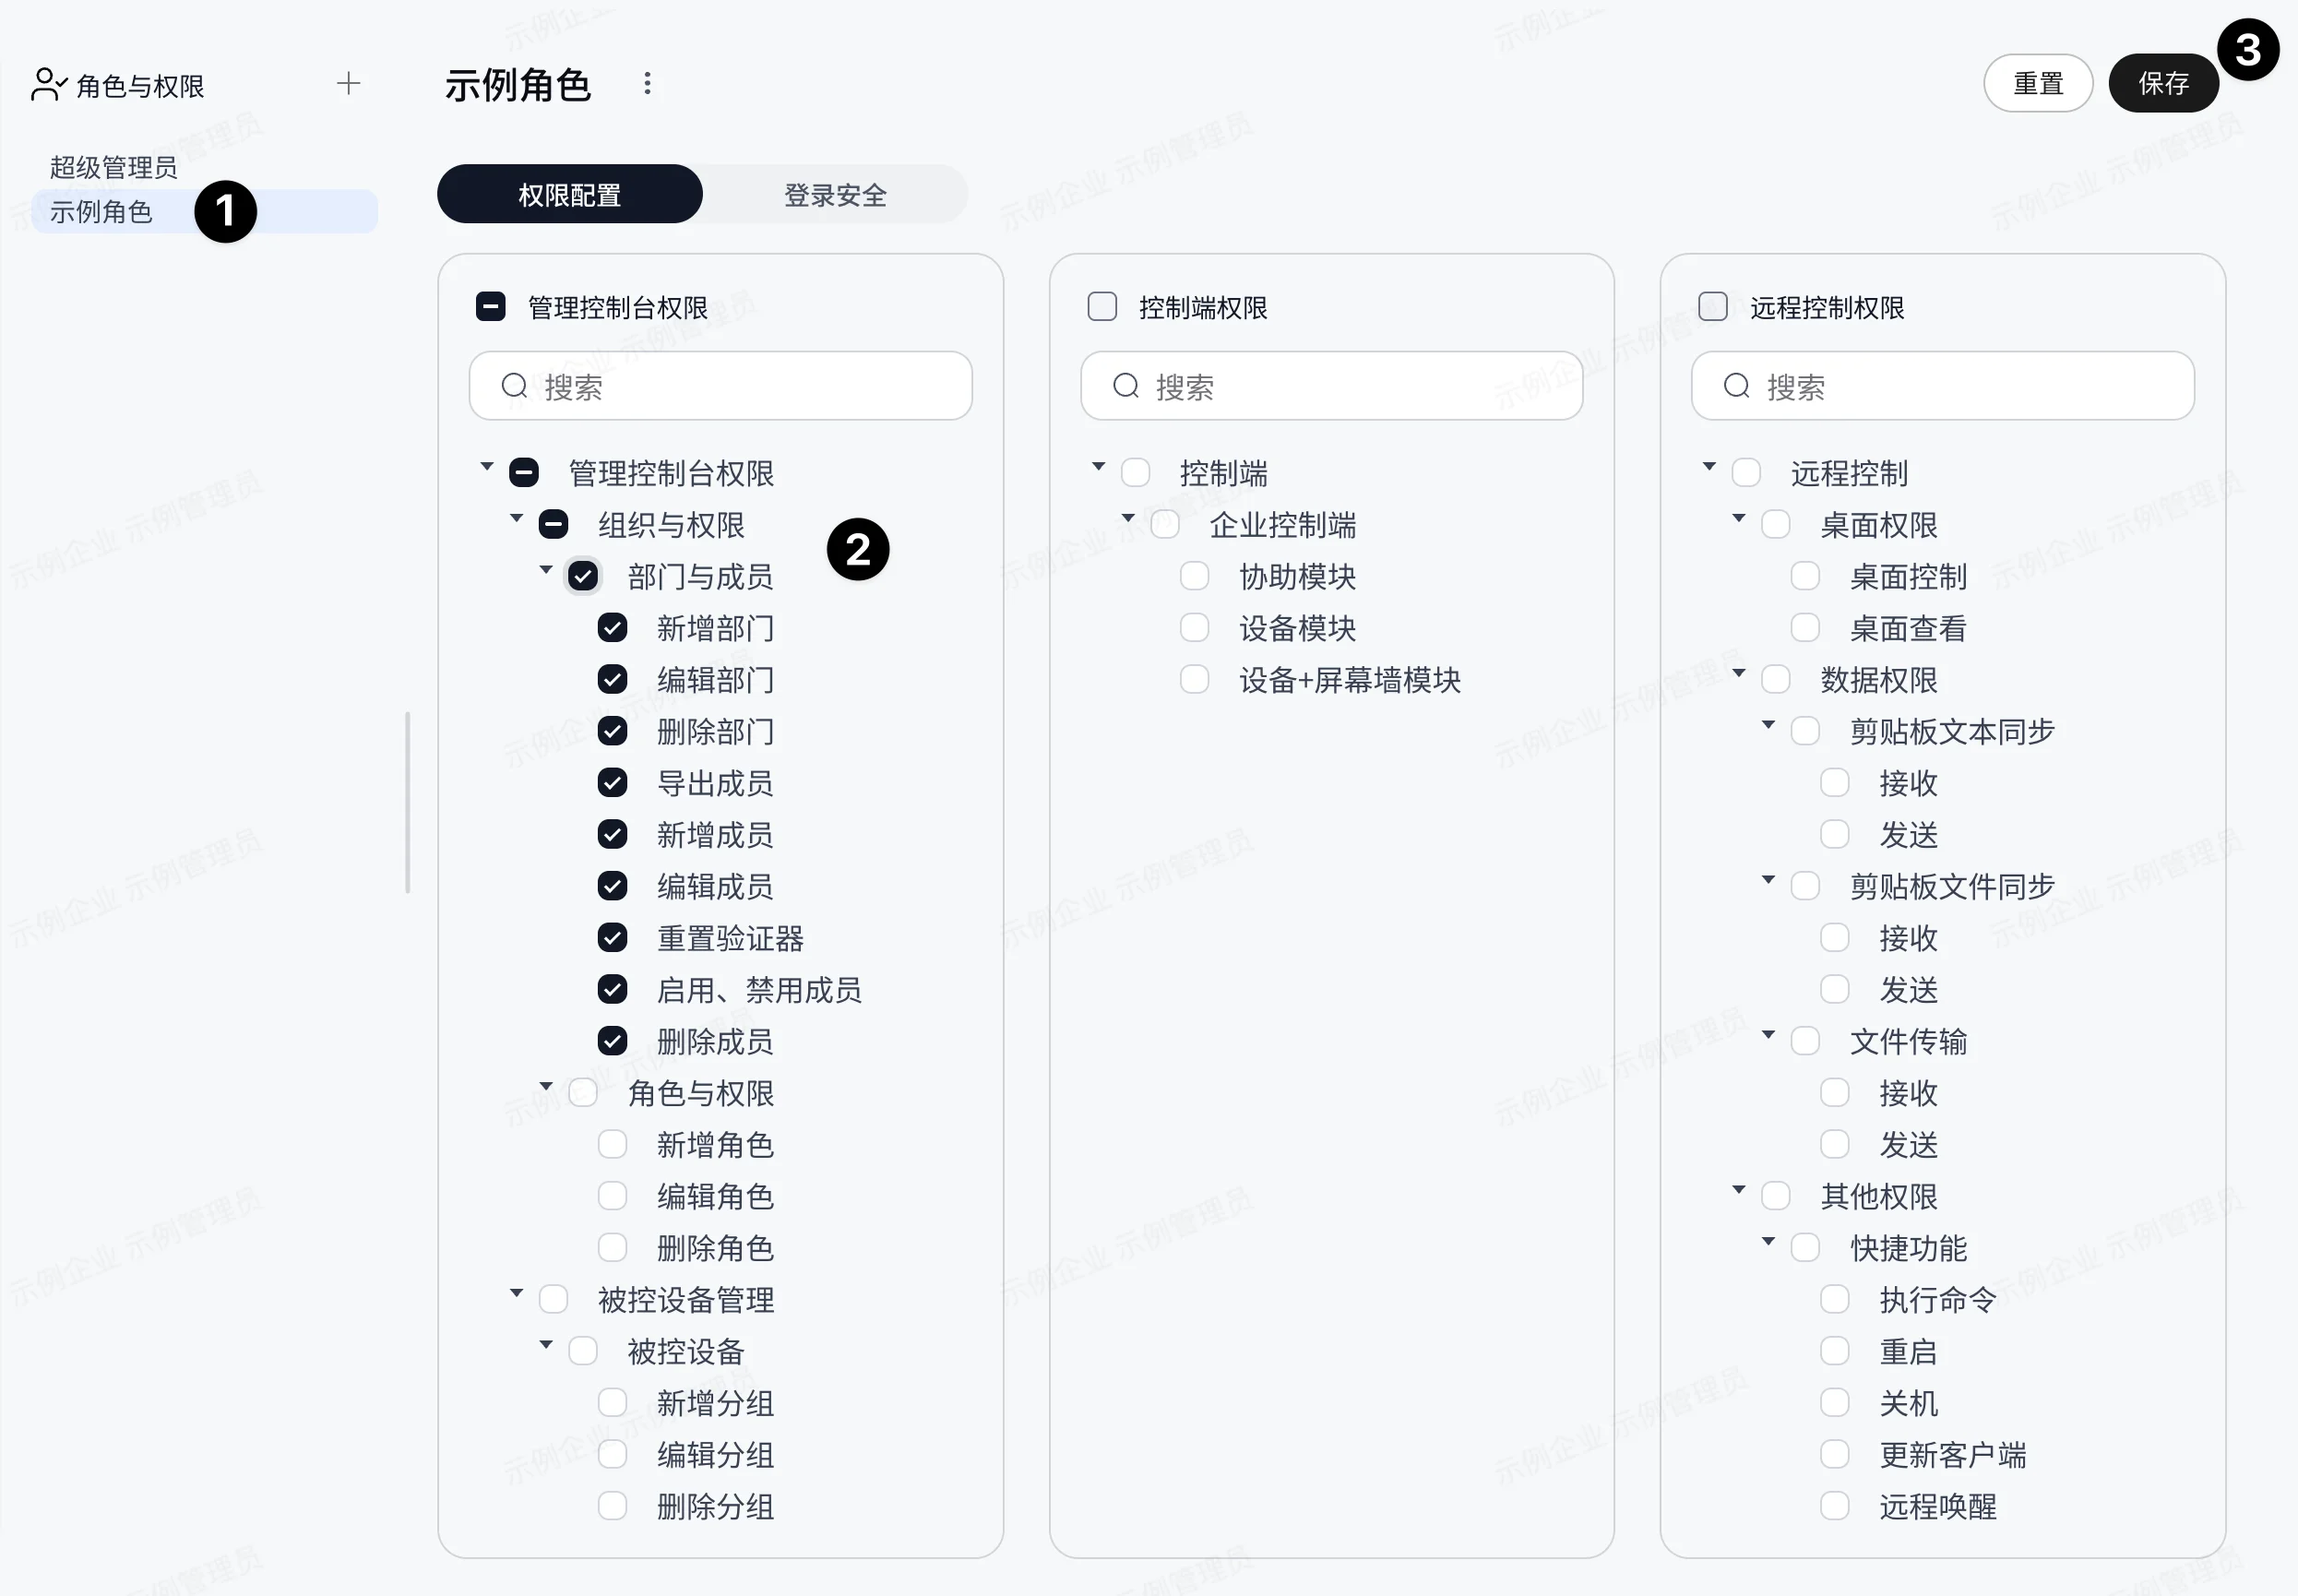
변경한 권한은 이 역할을 가진 멤버에게 적용됩니다.
멤버에게 역할 할당
- 왼쪽 내비게이션 바에서 부서 및 멤버를 선택합니다.
- 멤버 목록에서 대상 멤버를 찾습니다.
- 작업 열에서 멤버 편집을 클릭합니다.
- 팝업 창에서 멤버에게 할당할 역할을 선택합니다.
- 확인을 클릭합니다.
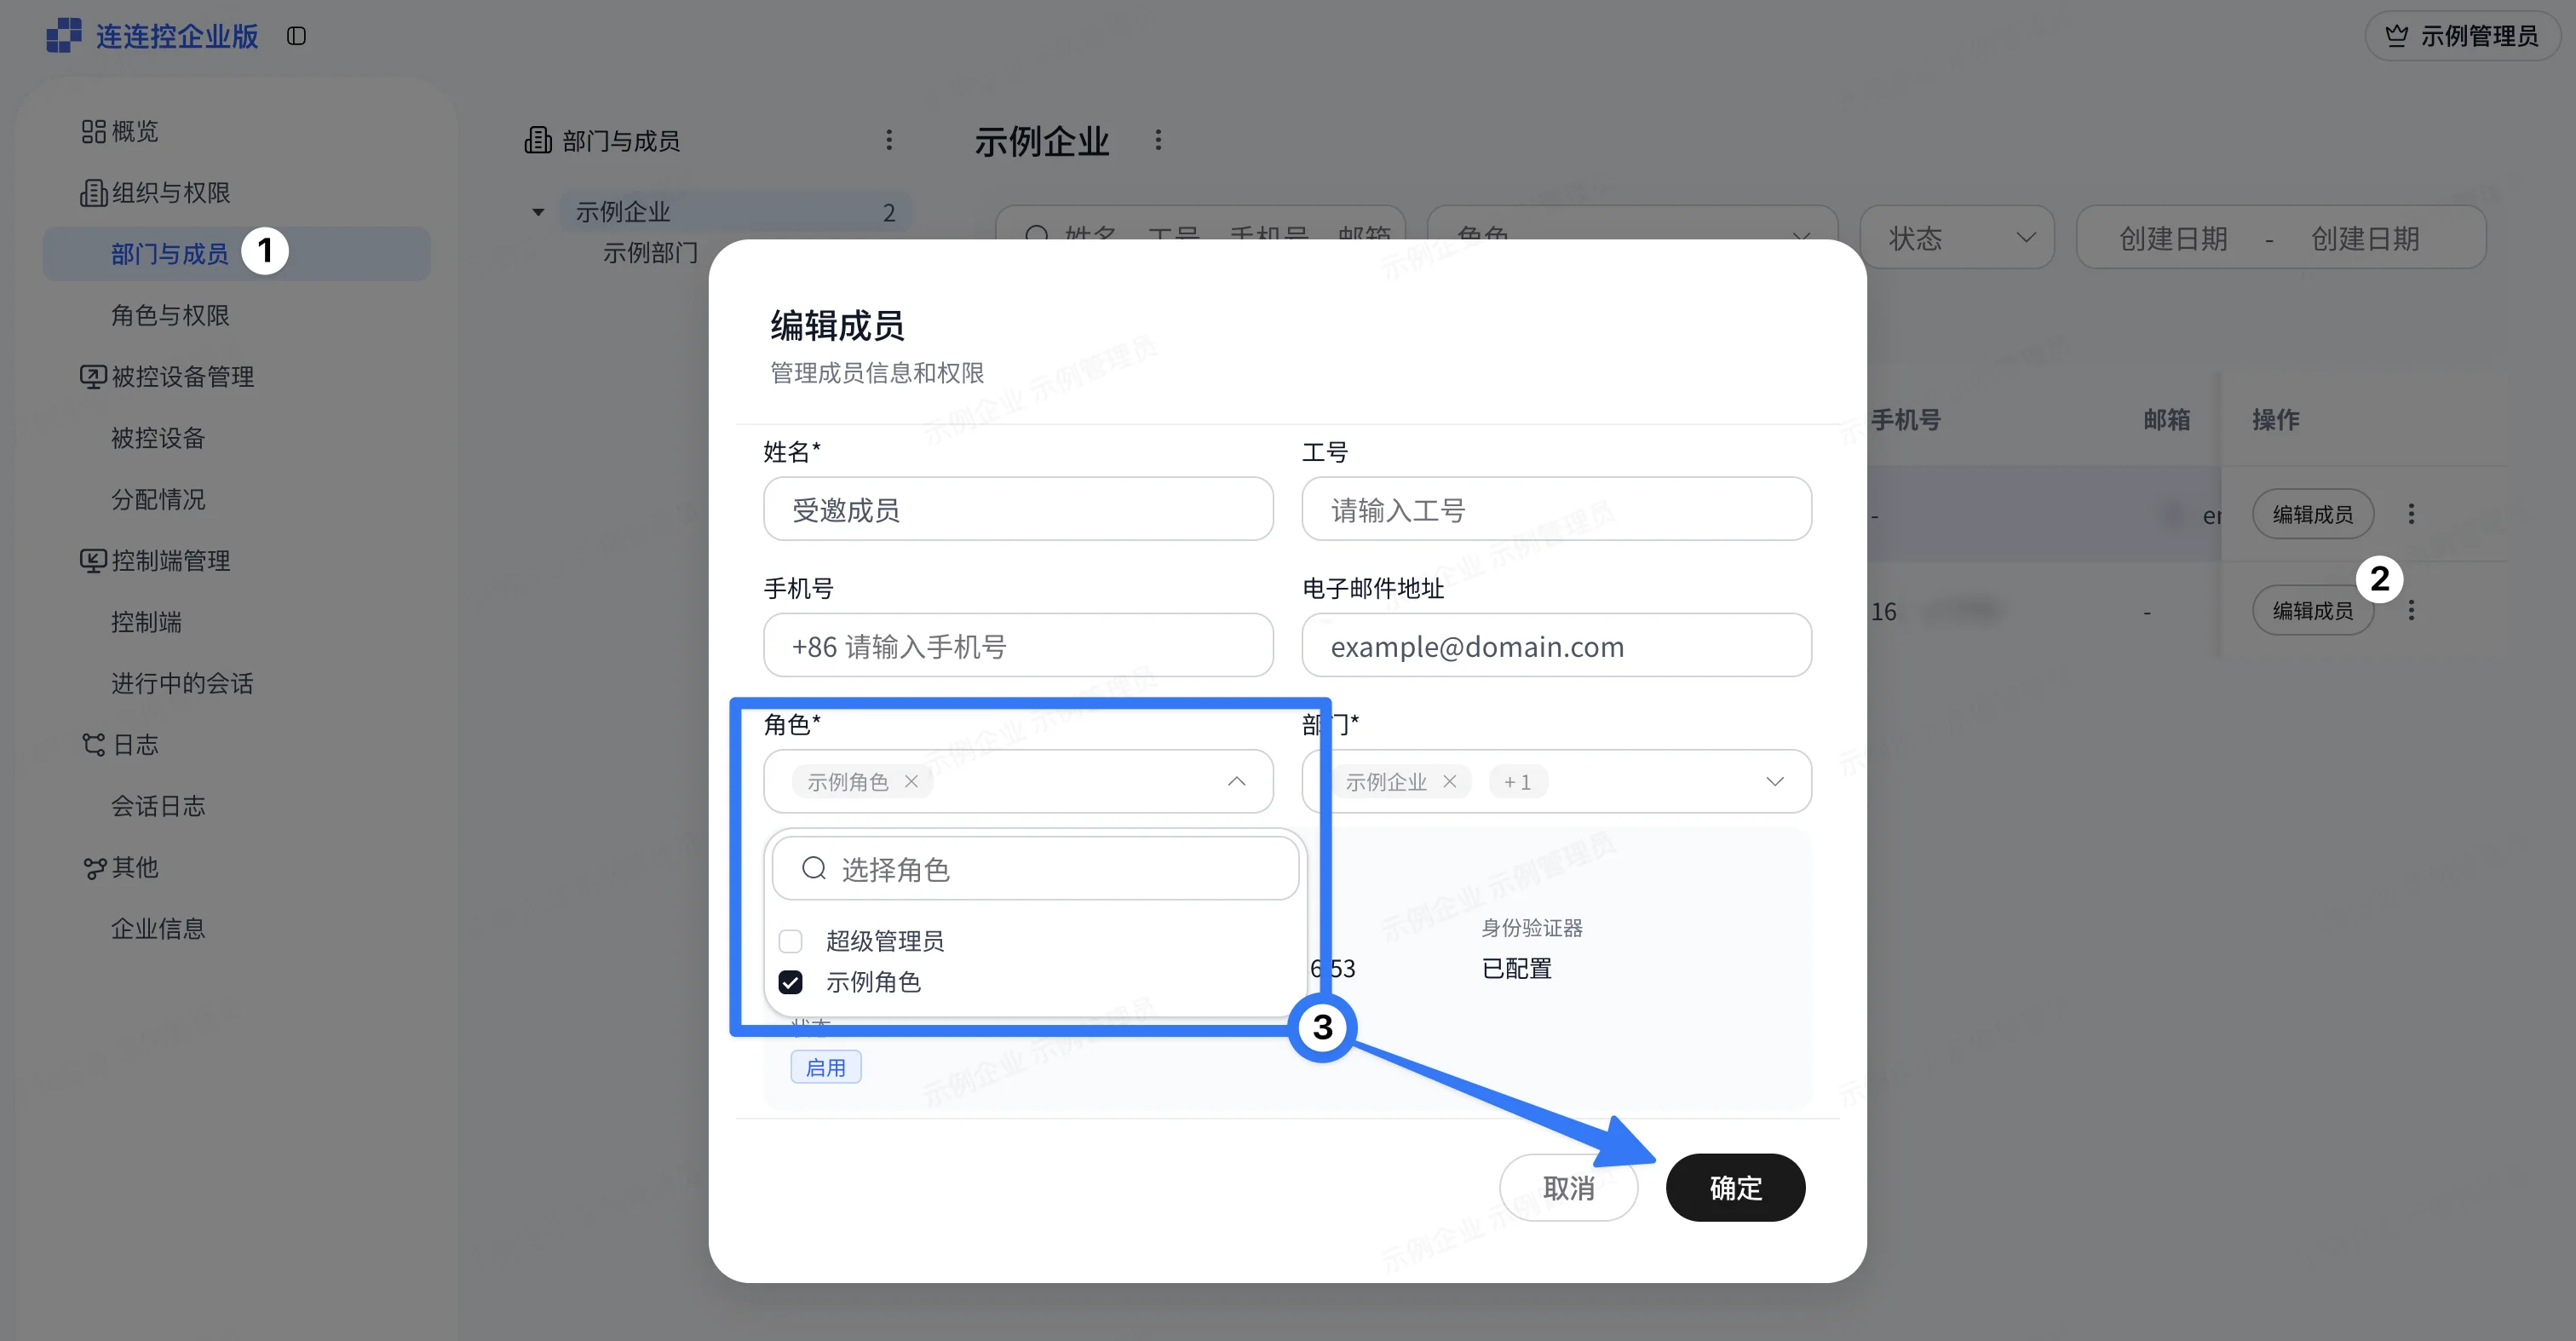
멤버에게 선택한 역할의 권한이 부여됩니다.
참고 사항
- 역할 권한은 멤버가 사용할 수 있는 기능을 결정하고, 장치 권한은 멤버가 볼 수 있는 장치를 결정합니다.
- 멤버가 역할을 부여받아도 장치가 반드시 보이는 것은 아닙니다. 관리자가 해당 멤버에게 장치 권한을 추가로 부여해야 합니다.
- 역할 권한을 수정하면 해당 역할을 가진 모든 멤버에게 영향을 미칩니다. 저장 전에 영향 범위를 확인하세요.